Nuevas funcionalidades de STARSOL® para la transformación digital de cooperativas, fondos de empleados y organizaciones solidarias, sin perder de vista la gestión integral del riesgo.
e-firma
En la edición de STARSOL AL DÍA® del 1 de septiembre presentamos nuevas funcionalidades orientadas a facilitar la transformación digital del sector solidario, conectando servicio al asociado y administración del riesgo dentro de un mismo proceso.
Novedades de STARSOL®
Alertas compartidas entre SARLAFT y SARC.
Solicitud del formulario de origen de fondos desde la bitácora.
Evaluación de cartera y modelos de preaprobados.
Formularios con campos condicionales.
Personalización de los formularios virtuales.
Codeudores dinámicos en solicitudes de crédito.
Consulta masiva y trazabilidad de consultas en listas.
Apertura digital de productos de ahorro.
Integración con firma electrónica y validación de identidad.
Firma electrónica: no basta con ver una firma
El tema central de esta edición fue la firma electrónica y la seguridad jurídica, con la participación de Néstor Javier Dávila, del equipo técnico-jurídico de ValidarT. Uno de los mensajes más importantes fue diferenciar entre que una firma pueda producir efectos jurídicos y que tenga una evidencia suficientemente robusta en caso de controversia.
Una simple imagen de una firma no permite demostrar fácilmente quién realizó el proceso. Por eso, los mecanismos más robustos pueden incorporar varias capas de evidencia:
Capas que fortalecen una firma electrónica
OTPCorreo electrónicoTeléfonoDirección IPValidación biométricaFotografía del documentoSelfieCertificado digitalEstampa de tiempoTrazabilidad
El objetivo de todo ese conjunto es poder demostrar cuatro cosas:
¿Quién?firmó
¿Qué?firmó
¿Cuándo?lo hizo
¿Cómo?se verificó su identidad
Ley 2573 de 2026: atención a la suplantación de identidad
Durante la jornada también analizamos la Ley 2573 de 2026, que refuerza la protección de las personas frente a situaciones relacionadas con suplantación de identidad, reportes negativos y cobro de obligaciones. Para las organizaciones que realizan operaciones de crédito, esto plantea una pregunta muy concreta:
La pregunta que toda entidad de crédito debe poder responder
Si mañana una persona afirma que nunca solicitó el crédito, ¿qué evidencia tiene la entidad para demostrar que realmente fue ella?
De ahí la importancia de fortalecer los procesos digitales de identificación, autenticación y conservación de evidencias.
STARSOL® + ValidarT
La integración presentada permite que determinados procesos se originen directamente desde STARSOL® y continúen con mecanismos especializados de validación de identidad y firma electrónica. Así, una organización puede gestionar digitalmente todo el proceso de principio a fin:
Un proceso digital, extremo a extremo
Solicitud de crédito
Validación de identidad
Firma
Pagaré
Evidencia digital
De esta forma, la integración conecta transformación digital, servicio al asociado y gestión del riesgo dentro de un mismo flujo.
Preguntas frecuentes
¿Una firma electrónica puede ser válida en Colombia?
Sí. Sin embargo, la fortaleza del proceso dependerá de las evidencias que permitan demostrar la identidad del firmante y su vinculación con el documento.
¿Una firma escaneada en un PDF es suficiente?
Puede tener efectos jurídicos según las circunstancias, pero ofrece una capacidad probatoria mucho menor que un proceso con autenticación, identidad y trazabilidad.
¿Qué pasa si el asociado solo dibuja una línea o una «X»?
La representación gráfica no es necesariamente el elemento determinante. Lo importante es el conjunto de evidencias que vinculan a la persona con el mensaje de datos.
¿El OTP ayuda a fortalecer la firma?
Sí. El OTP constituye una evidencia adicional y puede complementarse con biometría y validación de identidad.
¿Un pagaré electrónico debe imprimirse?
Lo recomendable es conservar el mensaje de datos original y las evidencias digitales asociadas al proceso.
Conclusión
Digitalizar no significa simplemente eliminar el papel. Una transformación digital bien implementada debe permitir que la organización pueda demostrar el proceso completo:
La evidencia que una operación digital debe dejar
Quién realizó la operación+Qué aceptó+Cuándo lo hizo+Cómo se validó su identidad+Qué evidencia quedó disponible
Con sus nuevas funcionalidades, STARSOL® continúa integrando transformación digital, gestión de riesgos y servicio al asociado para cooperativas, fondos de empleados y demás organizaciones del sector solidario.
STARSOL®
¿Quiere implementar estos procesos en su organización?
Conozca cómo STARSOL® integra firma electrónica, validación de identidad y conservación de evidencias con la gestión del riesgo del sector solidario.
El informe semestral del Oficial de Cumplimiento no debería entenderse únicamente como una obligación documental. Aunque la Circular Básica Jurídica establece los contenidos mínimos que debe presentar ante la Junta Directiva o el Consejo de Administración, su verdadero valor está en la capacidad de conectar la gestión del riesgo con las decisiones de toda la organización.
Un informe bien construido permite articular al Oficial de Cumplimiento con el Comité de Riesgos, la Gerencia, el órgano de administración y las áreas operativas. No se trata simplemente de describir las actividades realizadas durante seis meses, sino de mostrar qué resultados se obtuvieron, qué controles funcionaron, qué fallas fueron identificadas y cuáles acciones deben ejecutarse en el siguiente periodo.
Los siete aspectos mínimos son el punto de partida
El informe debe desarrollar, como mínimo, los siete asuntos establecidos en la Circular Básica Jurídica, Título V, Capítulo XVII:
Las políticas y programas desarrollados y sus resultados; el cumplimiento de los reportes enviados a las autoridades; la actualización de la información y los avances en los perfiles de riesgo; la efectividad de los mecanismos e instrumentos de control; los incumplimientos y las órdenes impartidas; los correctivos y propuestas de mejora; y la evolución del riesgo residual por factor y de forma consolidada.
Sin embargo, cumplir no significa utilizar estos asuntos únicamente como títulos. Cada uno debe estar acompañado de cifras, soportes, análisis y conclusiones que le permitan al órgano de administración comprender el estado real del SARLAFT.
El Oficial de Cumplimiento conecta riesgo, gestión y decisiones
La labor del Oficial de Cumplimiento es estratégica porque conecta diferentes niveles de la organización. Desde su gestión se diseñan y revisan los procesos de debida diligencia, se evalúan las señales de alerta, se controla la presentación de los reportes a la UIAF, se analiza la actualización de la información y se determinan los perfiles de riesgo de asociados, clientes, productos, canales y jurisdicciones.
Además, su trabajo debe estar alineado con la realidad de la organización y con la experiencia del asociado. Los formularios y procedimientos de vinculación no deberían ser innecesariamente complejos o contrarios a la forma como hoy se relacionan las personas con las entidades.
La virtualidad, la simplificación de trámites y la facilidad para actualizar información también forman parte de una gestión adecuada del riesgo, siempre que se conserven los controles y la trazabilidad requeridos.
La matriz de riesgos debe ser el punto de partida
Una de las mejores herramientas para estructurar el informe es la matriz de riesgos. Desde allí pueden identificarse los eventos de riesgo, valorar su probabilidad e impacto, revisar los controles existentes y determinar el riesgo residual. Este análisis permite establecer las políticas, programas, procedimientos y actividades que realmente necesita la organización.
La matriz también facilita la definición de medidas de contingencia. Por ejemplo, debe quedar establecido qué ocurrirá con la preparación y presentación de los reportes a la UIAF cuando el Oficial de Cumplimiento no se encuentre disponible, quién asumirá la responsabilidad y cómo se garantizará la continuidad del proceso.
De igual forma, la matriz permite orientar el monitoreo, la evaluación de los controles, la actualización de datos, la determinación de perfiles de riesgo y el seguimiento a los incumplimientos identificados. La relación debería ser clara:
La matriz identifica las necesidades. El informe presenta los resultados. El órgano de administración imparte instrucciones. El plan de trabajo ejecuta las mejoras.
No basta con relacionar actividades
Uno de los errores más frecuentes es presentar informes vagos y generales. Se mencionan capacitaciones, consultas en listas, reportes enviados y actividades de monitoreo, pero no se incluyen cifras, resultados, detalles ni evidencias suficientes. Tampoco se establecen planes concretos frente a las situaciones encontradas.
No basta con afirmar que se realizaron consultas en listas. Es necesario indicar cuántas se efectuaron, qué coincidencias se encontraron y cómo fueron analizadas. No basta con señalar que se actualizaron datos. Debe mostrarse el porcentaje alcanzado, los casos pendientes y las acciones que se desarrollarán para cumplir la meta.
Tampoco es suficiente afirmar que los controles son efectivos. El informe debe indicar cuáles fueron evaluados, qué pruebas se realizaron, qué resultado se obtuvo y qué ajustes se requieren. Un buen informe debe ser claro, concreto y soportado. Debe mostrar lo que se logró, no solamente lo que se hizo.
Del informe debe surgir el plan de trabajo
El informe semestral debe convertirse en la base del trabajo del siguiente periodo. A partir de sus resultados pueden definirse las actividades que debe ejecutar el Oficial de Cumplimiento, las instrucciones que debe atender la Gerencia y los compromisos que deben asumir las áreas de la organización.
Cada hallazgo debería traducirse en una acción con responsable, fecha, indicador y evidencia esperada. Si existen debilidades en la actualización de datos, debe definirse una meta y un cronograma. Si las señales de alerta requieren ajustes, deben revisarse sus parámetros. Si se detectan fallas en la ejecución de un control, debe establecerse el correctivo y la forma como se verificará su cumplimiento.
De esta manera, el informe deja de ser un documento de cierre y se convierte en una herramienta para organizar la gestión futura. Incluso quienes ya presentaron su informe pueden revisarlo y utilizarlo para construir el plan del segundo semestre. La presentación ante la Junta o el Consejo no debería significar que el documento quedó archivado. Por el contrario, debe iniciar el seguimiento a las instrucciones y decisiones adoptadas.
Una labor que protege y genera valor
La gestión del Oficial de Cumplimiento contribuye a prevenir riesgos legales, operativos, reputacionales y de contagio. Estos riesgos pueden afectar seriamente la confianza, la operación y la viabilidad de una organización. Por eso, su labor no es secundaria ni se limita a cumplir fechas de reporte. El Oficial de Cumplimiento es un eje estratégico que ayuda a proteger la entidad, fortalecer sus procesos y orientar mejores decisiones en el corto, mediano y largo plazo. El informe semestral es una de las principales herramientas para demostrar esa gestión.
Seminario taller
El próximo 29 de julio, a las 8:00 a. m., realizaremos el seminario taller sobre la elaboración del informe del Oficial de Cumplimiento.
Será un espacio práctico para aprender a desarrollar los contenidos mínimos, presentar cifras y evidencias, evaluar el riesgo residual y convertir el informe en el plan de trabajo del siguiente periodo.
Quienes ya presentaron el informe podrán revisar si quedó correctamente estructurado. Quienes aún lo están preparando podrán construirlo con una metodología clara y herramientas que fortalezcan su gestión.
Un buen informe no solo demuestra lo realizado: orienta las decisiones y define lo que sigue.
Todo comenzó con un requerimiento de la Fiscalía General de la Nación. Dentro de una investigación, la autoridad necesitaba reconstruir información financiera histórica de varias personas y empresas, y para hacerlo acudió a diferentes entidades, entre ellas organizaciones del sector solidario.
No estaban solicitando un simple dato. La autoridad buscaba información como extractos, movimientos, créditos, planes de amortización, pagos realizados a capital e intereses, productos financieros y datos suministrados por las personas al momento de su vinculación.
Y ahí empieza la verdadera prueba para cualquier organización.
Cuando llega un requerimiento de este tipo, la información puede estar repartida entre el aplicativo, contabilidad, cartera, tecnología, archivos físicos y bases de datos históricas. Tener los datos no siempre significa tenerlos organizados, actualizados y listos para responder con seguridad.
Por eso, el SARLAFT también se pone a prueba en estos momentos. La organización debe poder encontrar la información, validarla, organizarla, entregarla oportunamente y dejar evidencia de qué respondió, cuándo, cómo y por quién.
Este caso deja una reflexión importante: ¿la organización cuenta con un procedimiento actualizado para atender solicitudes de información de autoridades competentes y ese procedimiento realmente funcionaría si el requerimiento llegara hoy?
No se trata solo de tener un documento en el manual. Debe estar claro quién recibe la solicitud, quién verifica su alcance, quién controla el plazo, qué áreas participan, quién valida la información y qué soportes quedan de la respuesta.
La lección es sencilla: el mejor momento para descubrir que la información está dispersa, que el procedimiento está desactualizado o que falta trazabilidad no es cuando llega la Fiscalía. Es antes.
Una organización realmente preparada no solo tiene información. Puede encontrarla, validarla, explicarla y demostrarla cuando realmente se necesita.
Preparese este 17 de julio. no deje pasar la oportunidad de resolver este tipo de requerimientos con la mayor claridad y en relacion con la gestion de los reportes que se deben presentar a la UIAF intengrando a todo el gobierno de su organizacion solidaria (Junta/Cosejo, Revisoria, Auditoria, empleados de la organización)
Reportes UIAF: ¿estamos seguros de que se están haciendo bien?
Se genera el archivo, se carga en SIREL, se obtiene el comprobante y se da por cumplida la obligación. Pero existe una diferencia importante entre presentar un reporte y poder demostrar que se hizo bien.
UIAF
En muchas organizaciones el proceso parece estar bajo control. Sin embargo, vale la pena hacerse una pregunta incómoda: ¿la información fue correctamente elaborada, validada y soportada?
El problema aparece cuando la organización conserva el archivo final y el comprobante de envío, pero no puede reconstruir con claridad de dónde salió la información, qué validaciones se realizaron, quién intervino en el proceso o qué inconsistencias fueron detectadas y corregidas. Y esa situación puede pasar inadvertida durante meses, hasta que llega una auditoría, una revisión de la Revisoría Fiscal, una visita de supervisión o un requerimiento de una autoridad.
La información reportada sí tiene una utilidad concreta
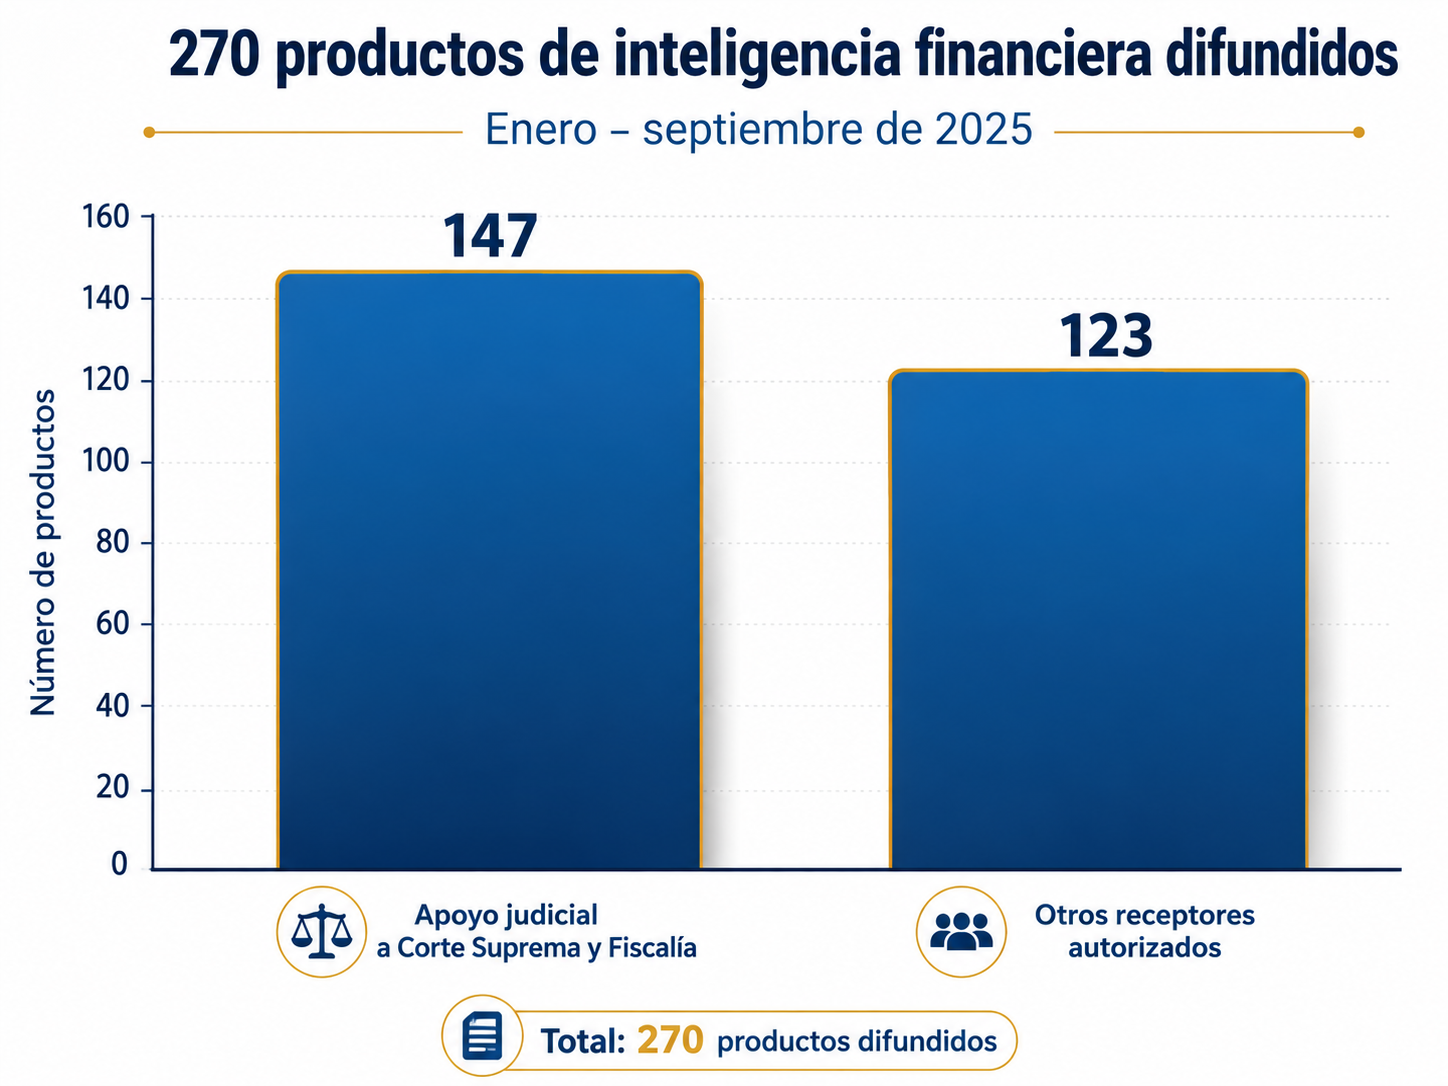
Las cifras recientes de la UIAF permiten dimensionar la importancia del sistema de reportes.
Fuente: cifras difundidas por la UIAF.
Entre enero y septiembre de 2025, la Unidad difundió 270 productos de inteligencia financiera: 147 fueron de apoyo judicial a la Fiscalía General de la Nación y la Corte Suprema de Justicia, y otros 123 se dirigieron a receptores autorizados. El valor estimado de las operaciones comprendidas en esos análisis fue de aproximadamente $44,53 billones.
Estas cifras no significan que cada reporte presentado genere automáticamente una investigación. Sí muestran, sin embargo, que la información suministrada por los sujetos obligados forma parte de un sistema real de análisis financiero y puede contribuir a procesos de mayor alcance. La calidad de la información importa.
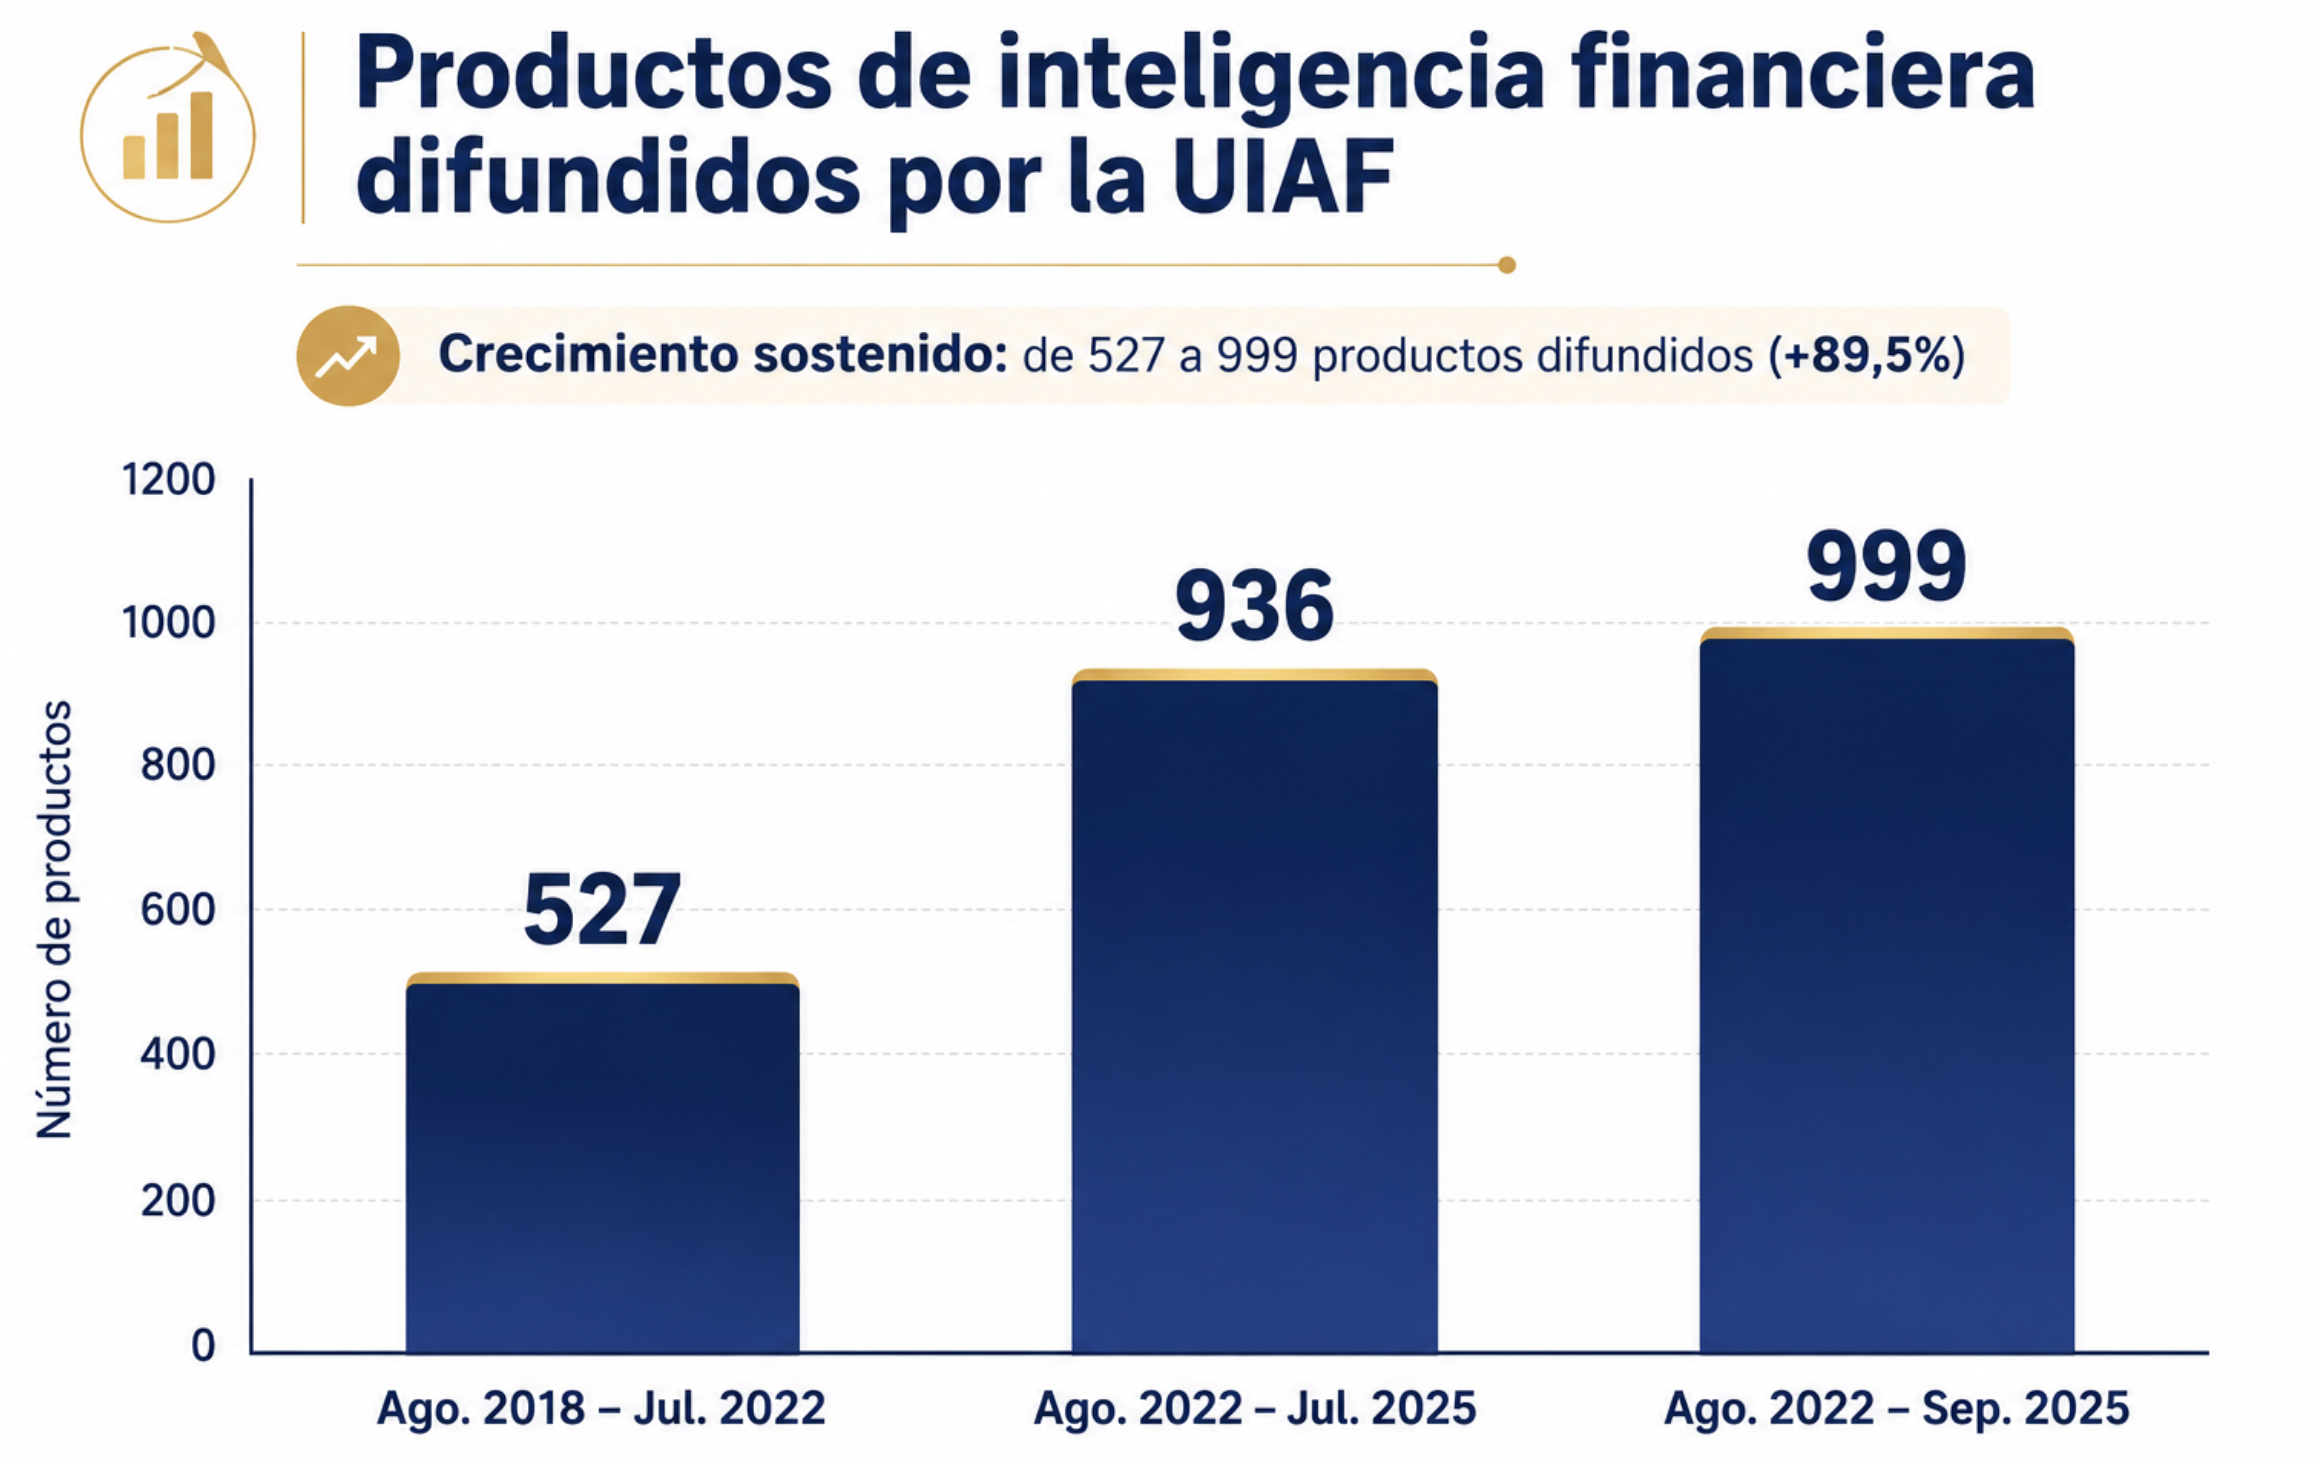
Además, la UIAF informó que entre agosto de 2022 y septiembre de 2025 había difundido 999 productos de inteligencia financiera. A julio de 2025 ya eran 936, frente a 527 producidos entre agosto de 2018 y julio de 2022.
Fuente: cifras difundidas por la UIAF.
El mensaje para las organizaciones es sencillo: reportar no debería convertirse en una actividad mecánica.
En el sector solidario no todos tienen las mismas obligaciones
Las organizaciones vigiladas por la Superintendencia de la Economía Solidaria cuentan con un régimen específico de reportes. Según la actividad que desarrollen, el nivel de supervisión y las características de sus productos y operaciones, la frecuencia de los reportes varía. La UIAF diferencia las obligaciones de las organizaciones que ejercen actividad financiera de aquellas que no la ejercen, con sus periodicidades. Para 2026, mantiene publicados los calendarios y anexos técnicos.
La primera pregunta no debería ser «¿ya presentamos lo mismo que el año pasado?»
¿Tenemos claramente identificado qué nos aplica hoy, con qué periodicidad y bajo qué condiciones?
Presentar no siempre significa presentar bien
Un elemento clave del SARLAFT es la adecuada gestión de sus mecanismos: la forma en que administramos las fuentes de información —documentos físicos, aplicativos, sistemas y bases de datos—. De allí nace la información con la que construimos los instrumentos del sistema y desarrollamos la consolidación de operaciones, la segmentación, la identificación de señales de alerta y el monitoreo.
Probablemente ningún reporte será perfecto, pero sí debemos tener un nivel razonable de seguridad para afirmar que la información fue bien construida, validada y soportada. Si hoy revisáramos a fondo las pruebas, soportes y trazabilidad de los reportes que muchas organizaciones presentan, podríamos encontrar debilidades importantes. Y las implicaciones no serían únicamente frente a la UIAF o la Superintendencia: la información reportada puede convertirse en insumo de inteligencia financiera y, eventualmente, apoyar el trabajo de las autoridades y del sistema judicial colombiano.
El verdadero reto
No es presentar un archivo dentro del plazo. Es poder demostrar que la información es confiable, que fue validada y que existe trazabilidad sobre su elaboración.
¿Qué debería revisar la Gerencia?
Para la Gerencia, los reportes UIAF no deberían verse como una responsabilidad exclusivamente operativa del Oficial de Cumplimiento, ni generar tranquilidad solo por tener el certificado. La información reportada depende de procesos, sistemas, personas y controles que pertenecen a toda la organización. La Gerencia debería poder responder:
¿Contamos con información confiable?
¿Los responsables saben qué deben entregar y cuándo?
¿Existen herramientas suficientes para consolidar y validar los datos?
¿Se corrigen oportunamente las inconsistencias detectadas?
¿Podríamos explicar el proceso ante una revisión?
El verdadero respaldo al Oficial de Cumplimiento no consiste solo en aprobar un manual: también implica asegurar que existan los recursos, la información y los mecanismos para que el sistema funcione.
¿Qué debería poder demostrar el Oficial de Cumplimiento?
El Oficial de Cumplimiento debería poder reconstruir el proceso completo, no solo mostrar el comprobante. La secuencia debería ser clara:
La trazabilidad completa del reporte
Fuente de información
Preparación
Validación
Revisión
Presentación
Evidencia
Y para cada etapa deberían poder responderse preguntas básicas:
¿De dónde salió la información y qué periodo comprende?
¿Qué validaciones se realizaron?
¿Se encontraron diferencias o inconsistencias? ¿Cómo fueron corregidas?
¿Quién elaboró y quién revisó?
¿Cuándo se presentó y qué soporte quedó del envío?
Cuando estas respuestas no existen o dependen únicamente de la memoria de una persona, la trazabilidad es débil.
¿Qué debería revisar la Revisoría Fiscal?
La revisión tampoco debería limitarse a confirmar que existe un comprobante de SIREL. Ese comprobante demuestra que algo fue enviado; no necesariamente que el proceso previo fue adecuado. Una revisión razonable debería considerar, entre otros aspectos:
Si el reporte realmente aplicaba y si se presentó oportunamente.
Si la información utilizada era íntegra y si existieron validaciones.
Si quedaron soportes y puede reconstruirse quién elaboró y revisó.
Si las diferencias detectadas fueron explicadas y corregidas.
La pregunta de fondo para la Revisoría Fiscal
¿Existe evidencia suficiente para concluir razonablemente que el proceso de reporte funciona y que sus resultados son confiables?
Cinco controles que vale la pena revisar hoy
No se necesita esperar una visita para hacer una evaluación sencilla. Toda organización debería verificar al menos estos cinco puntos:
1
Matriz de reportes aplicables
Debe estar claramente definido qué reportes aplican, a quiénes, con qué periodicidad y bajo qué anexo técnico.
2
Cronograma actualizado
Las fechas no deberían depender de recordatorios personales ni de lo que se hizo el año anterior.
3
Checklist previo al envío
Antes de presentar, revisar integridad, duplicidades, consistencia, periodos, valores y concordancia con las fuentes.
4
Evidencia de elaboración y revisión
Identificar quién preparó, quién revisó, qué observaciones surgieron y cómo fueron resueltas.
5
Archivo organizado de soportes
Poder recuperar rápidamente el reporte, sus fuentes, validaciones, documentos de trabajo y la constancia del envío.
Autodiagnóstico
¿Podría su organización demostrar que reporta bien?
Marque los controles que hoy podría demostrar con evidencia, no solo de memoria.
0 de 5 controles demostrables
Marque los controles que hoy podría soportar con evidencia.
Seminario práctico
Reportes UIAF e informes internos del SARLAFT
Revisaremos cómo fortalecer la elaboración y validación de los reportes, la documentación de operaciones inusuales y sospechosas, los soportes del proceso y la atención de solicitudes de información de las autoridades competentes.
Presentar el reporte es solo el comienzo. El verdadero reto está en poder demostrar que la información fue correctamente elaborada, validada, revisada, presentada y soportada.
Lo importante no es solo presentar: es estar seguros de que se está haciendo bien.
En las entidades del sector solidario, los Comités de Riesgos no deberían existir solo para cumplir una exigencia formal. Su verdadero valor está en convertirse en un espacio técnico de análisis, seguimiento y recomendación para apoyar a la Junta Directiva o al Consejo de Administración en la gestión de los riesgos.
De acuerdo con el guion del video, estos comités aparecieron en el año 2021 con la expedición de la nueva versión de la Circular Básica Contable y Financiera. Allí se establece que deben estar conformados, como mínimo, por tres integrantes: un miembro de la Junta Directiva o del Consejo de Administración, quien debe actuar como presidente; la persona encargada de riesgos de la entidad; y los demás integrantes que la organización defina.
¿Cuál es el rol del Comité de Riesgos?
El Comité de Riesgos tiene un papel esencialmente asesor. Su función principal es recomendar a la Junta Directiva o al Consejo de Administración las metodologías, instrumentos y mecanismos que la entidad debe adoptar para gestionar adecuadamente sus riesgos.
Esto implica apoyar el proceso de administración de riesgos en sus diferentes etapas:
Identificar los riesgos a los que está expuesta la entidad.
Evaluar el impacto y la probabilidad de ocurrencia de los eventos de riesgo.
Recomendar mecanismos de medición, monitoreo y control.
Hacer seguimiento a los riesgos.
Formular recomendaciones a la Junta Directiva o al Consejo de Administración.
En ese sentido, el comité no reemplaza a los órganos de administración, pero sí debe servir como un apoyo técnico para que las decisiones se tomen con mayor información, evidencia y criterio preventivo.
El SIAR no es igual para todas las entidades
Uno de los aspectos más importantes que deben comprender los integrantes del Comité de Riesgos es que el Sistema Integral de Administración de Riesgos —SIAR— no aplica de la misma manera para todas las organizaciones.
El alcance depende del tipo de entidad y de los sistemas particulares que le resulten aplicables.
Por ejemplo, todas las entidades que otorgan créditos u operaciones de mutuo deben implementar el SARC. Sin embargo, el SARC no opera exactamente igual en todas las entidades, porque algunas deben aplicar metodologías más completas y otras tienen un alcance diferente.
También ocurre con el riesgo de liquidez. Las entidades que captan ahorros deben medir la brecha de liquidez y el IRL, pero no todas tienen que hacerlo mensualmente ni con el mismo nivel de detalle. En el guion se menciona, además, que solo ciertos fondos de empleados de categoría plena deben implementar de forma completa algunos componentes del riesgo de liquidez.
En cuanto al riesgo de mercado y el riesgo operativo, el video señala que existen obligaciones específicas para las cooperativas con actividad financiera. Sin embargo, esto no significa que las demás entidades no estén expuestas a esos riesgos. Por eso, el comité debe entender muy bien qué aplica, qué no aplica y qué riesgos deben ser monitoreados según la realidad de cada organización.
La responsabilidad no debe recaer solo en el encargado de riesgos
En muchas entidades, la persona encargada de riesgos termina asumiendo casi toda la carga operativa del comité. Es quien propone metodologías, organiza reuniones, prepara informes, orienta la discusión, levanta actas y, en muchos casos, también ejerce funciones relacionadas con cumplimiento.
El problema es que no siempre los demás integrantes del Comité de Riesgos tienen la misma formación técnica. Algunos miembros provienen de la Junta Directiva, del Consejo de Administración o de otros espacios de la organización, pero no necesariamente cuentan con experiencia o conocimiento especializado en riesgos.
Por eso es necesario fortalecer la preparación del comité. El objetivo no es quitarle liderazgo al encargado de riesgos, sino lograr que los demás integrantes tengan herramientas suficientes para aportar, opinar, recomendar y participar activamente en las decisiones relacionadas con el SIAR.
Reuniones mensuales, actas y monitoreo permanente
El Comité de Riesgos debe reunirse mensualmente, monitorear los riesgos y dejar evidencia de su gestión mediante actas. Además, los informes correspondientes deben presentarse a la Junta Directiva o al Consejo de Administración, de forma semestral o anual, según corresponda.
Dentro de sus actividades de seguimiento, el comité debe revisar la evaluación de cartera, monitorear la cartera y conocer los eventos de riesgo que puedan afectar a la entidad.
Entre los eventos que deben informarse al comité se encuentran:
Riesgo operativo.
Fraudes.
Ataques informáticos.
Destrucción de activos.
Incumplimiento de límites.
Violaciones al código de conducta.
Hechos externos.
Demandas.
Informes de revisoría fiscal.
Requerimientos de autoridades competentes, como la DIAN o la Supersolidaria.
El guion plantea incluso que el Comité de Riesgos podría analizar primero los informes de revisoría fiscal y sus recomendaciones, con el fin de orientar a la Junta Directiva o al Consejo de Administración sobre las medidas que deberían adoptarse para corregir observaciones o glosas.
Un comité clave para la cultura de riesgos
Cuando el Comité de Riesgos funciona correctamente, puede aportar de manera significativa a la cultura de prevención, al fortalecimiento del control interno y a la toma de decisiones oportunas.
Su papel se vuelve especialmente relevante porque las organizaciones deben monitorear permanentemente lo que ocurre a su alrededor. Cambios en la legislación, variaciones en las tasas de interés, condiciones adversas del mercado o nuevos eventos de riesgo pueden afectar la estabilidad de la entidad.
Por eso, el comité no debe limitarse a recibir informes. Debe analizarlos, discutirlos, formular recomendaciones y ayudar a que la organización se anticipe a los impactos negativos.
Fortalecer los Comités de Riesgos es una necesidad para las entidades del sector solidario.
Un comité preparado entiende su rol, conoce sus responsabilidades, revisa los riesgos de manera periódica, documenta sus sesiones, analiza los informes relevantes y apoya a la Junta Directiva o al Consejo de Administración en la toma de decisiones.
En últimas, el Comité de Riesgos puede convertirse en un verdadero aliado de la entidad para fortalecer el SIAR, mejorar el control interno, prevenir situaciones críticas y promover una gestión más técnica, documentada y oportuna.